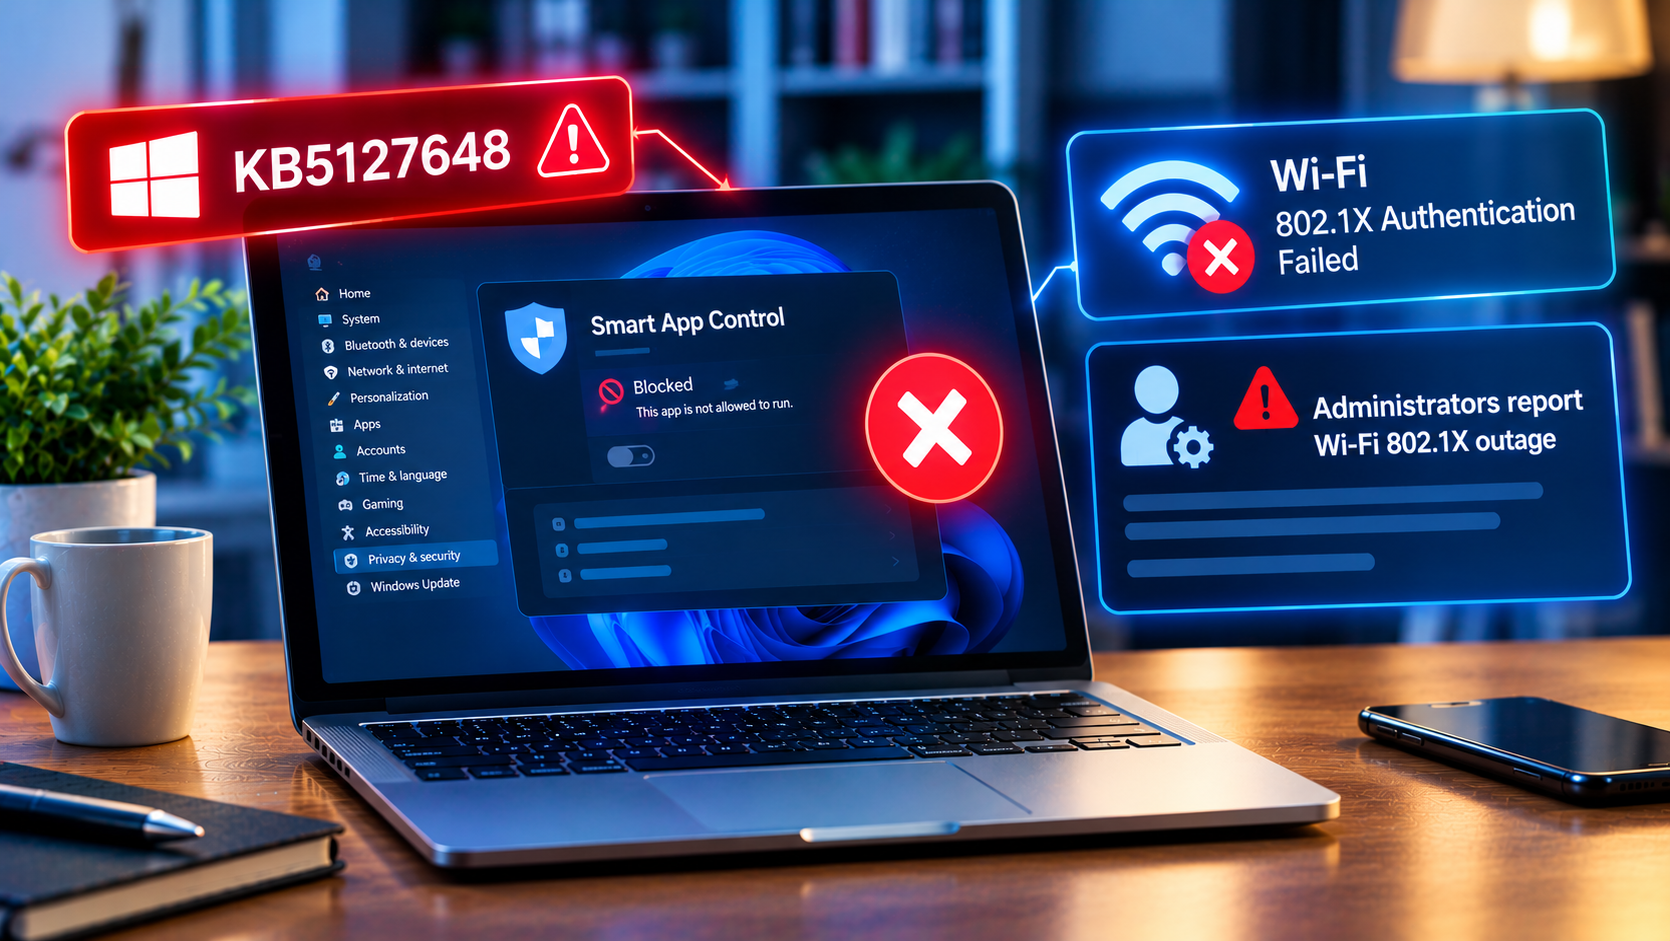
Październikowa aktualizacja zbiorcza KB5127648 trafiła na komputery 13 października 2026 roku i podniosła Windows 11 do kompilacji 26300.9711 (wersja 26H2), 26200.9711 (25H2) oraz 26100.9711 (24H2). Była to przy okazji ostatnia aktualizacja dla edycji Home i Pro Windows 11 w wersji 24H2, która osiągnęła koniec wsparcia. Kilka dni po premierze wokół tej paczki narosły dwie zupełnie różne historie: jedną Microsoft opisał sam, drugą zgłaszają administratorzy sieci firmowych i producent jej na razie nie potwierdził.
Ta różnica jest najważniejszą rzeczą w całym tekście. Poniżej trzymamy obie sprawy osobno: najpierw to, co potwierdził Microsoft, potem to, co pozostaje w sferze raportów z terenu. Jeśli szukasz szerszego kontekstu samego październikowego wtorku poprawek, opisaliśmy go w osobnym materiale o rekordowym Patch Tuesday i obejściu Mark of the Web.
Czym jest Inteligentne sterowanie aplikacjami
Zanim przejdziemy do usterki, warto wiedzieć, co właściwie przestaje działać. Smart App Control, po polsku Inteligentne sterowanie aplikacjami, to funkcja ochronna Windows 11 niezależna od klasycznego skanera antywirusowego. Nie szuka sygnatur wirusów w pliku. Zamiast tego pyta chmurową usługę Microsoftu o reputację uruchamianej aplikacji.
Zgodnie z polską dokumentacją Microsoftu mechanizm działa trzystopniowo. Jeśli usługa z wysoką pewnością uzna aplikację za bezpieczną, pozwala ją uruchomić. Jeśli uzna ją za złośliwą lub potencjalnie niechcianą, blokuje ją. A jeśli nie potrafi wydać jednoznacznej oceny, sprawdza podpis cyfrowy pliku: program z ważnym podpisem przechodzi, program niepodpisany lub z podpisem nieprawidłowym jest traktowany jako niezaufany i zostaje zablokowany.
Tryb oceny i dlaczego nie da się tego po prostu włączyć
Inteligentne sterowanie aplikacjami ma nietypowy cykl życia. Po świeżej instalacji systemu uruchamia się w trybie oceny: przez pewien czas obserwuje, jakiego oprogramowania używasz, i dopiero na tej podstawie sam decyduje, czy włączyć pełne blokowanie, czy wyłączyć się, żeby nie przeszkadzać. Kluczowa konsekwencja jest taka, że raz wyłączonej funkcji historycznie nie dawało się włączyć z powrotem bez ponownej instalacji Windows. Nowsze aktualizacje systemu to poluzowały i przełącznik w aplikacji Zabezpieczenia Windows stał się dostępny normalnie. Microsoft zaznacza jednak, że jeśli funkcja wyłączyła się dlatego, że nie wysyłasz opcjonalnych danych diagnostycznych, może być potrzebny reset komputera albo reinstalacja systemu z zaznaczeniem tej opcji podczas konfiguracji.
Dlatego właśnie zepsucie przełącznika jest tu bardziej dotkliwe, niż się wydaje: użytkownik nie traci funkcji, która chodzi w tle, tylko traci jedyne okno, przez które można do niej wrócić.
Co potwierdził Microsoft: zablokowany przełącznik
Usterkę Microsoft opisał w sekcji znanych problemów samego artykułu pomocy technicznej dla KB5127648. Warto od razu dodać zastrzeżenie: strony serwisowe Microsoftu renderują treść skryptami, przez co sekcja znanych problemów bywa niewidoczna dla narzędzi czytających stronę automatycznie. Szczegóły obejścia przytaczamy więc za redakcjami, które cytują komunikat Microsoftu, w tym za serwisem BleepingComputer, a nie za własnym odczytem strony KB.
Objaw. Po zainstalowaniu KB5127648 część komputerów nie pozwala włączyć Inteligentnego sterowania aplikacjami. W aplikacji Zabezpieczenia Windows, w sekcji Kontrola aplikacji i przeglądarki, przełącznik jest wyszarzony i nie reaguje na kliknięcie.
Kogo dotyczy. Windows 11 w wersjach 24H2, 25H2 i 26H2, czyli wszystkich trzech objętych tą aktualizacją. Co istotne, problem dotyka wyłącznie maszyn, na których funkcja była wcześniej wyłączona. Jeśli Inteligentne sterowanie aplikacjami działało u Ciebie przed aktualizacją, działa dalej i nic nie tracisz.
Status naprawy. W chwili pisania tego tekstu trwałej poprawki nie ma. Microsoft podał wyłącznie tymczasowe obejścia i pracuje nad rozwiązaniem w przyszłej aktualizacji, bez podania terminu.
Czego problemu nie znajdziesz na pulpicie nawigacyjnym
Jedna rzecz zaskakuje i warto ją odnotować. Usterka Inteligentnego sterowania aplikacjami nie figuruje na oficjalnych tablicach kondycji wydań, ani na stronie Windows 11 24H2, ani na odpowiedniku dla 26H2. Sprawdziliśmy oba. Wymienione są tam zupełnie inne pozycje: czarny ekran po zalogowaniu w środowiskach Azure Virtual Desktop z FSLogix i awarie aplikacji dekodujących dźwięk AC-3 — obie, co ciekawe, naprawione właśnie przez KB5127648 — a także problem z połączeniami pulpitu zdalnego dla kont bez uprawnień administratora i usterka urządzeń audio USB. Ta sama aktualizacja jednocześnie coś naprawia i coś psuje; nie jest to sprzeczność, tylko normalny obraz dużej paczki zbiorczej.
Obejścia podane przez Microsoft
Pierwsze obejście to wpis w rejestrze. Microsoft każe otworzyć wiersz polecenia jako administrator i dodać dwie wartości typu DWORD o nazwach 2883193997 i 2850574478, obie ustawione na 1, w kluczu HKLM\SYSTEM\CurrentControlSet\Policies\Microsoft\FeatureManagement\Overrides, a następnie ponownie uruchomić komputer. To nie są przypadkowe liczby, tylko identyfikatory wewnętrznych przełączników funkcji w Windows.
Drugie obejście jest przeznaczone dla administratorów i wymaga zainstalowania dwóch pakietów zasad grupy oznaczonych jako KB5074105 Feature Preview (kompilacje 261015_19222 oraz 261015_19221). Pierwszy przywraca możliwość włączenia funkcji, drugi dodaje rejestrowanie zdarzeń przydatne przy diagnostyce. Obie zasady ustawia się na Włączone w gałęzi Konfiguracja komputera, Szablony administracyjne, a potem restartuje maszyny.
Zwykłemu użytkownikowi domowemu nie polecamy grzebania w rejestrze dla funkcji, która i tak nie działała u niego przed aktualizacją. To obejście ma sens dla kogoś, kto świadomie chce wrócić do Inteligentnego sterowania aplikacjami i wie, co robi. Przed jakąkolwiek edycją rejestru warto utworzyć punkt przywracania systemu.
Czego Microsoft nie potwierdził: Wi-Fi 802.1X i PEAP
Druga historia jest wyraźnie innej kategorii i tak ją traktujemy. Administratorzy sieci firmowych raportują, że po KB5127648 komputery przyłączone do domeny przestają uwierzytelniać się w sieciach 802.1X z PEAP, czyli w typowych firmowych Wi-Fi w standardzie WPA2-Enterprise i w uwierzytelnianym 802.1X na kablu. Najobszerniejszy opis opublikował Thomas Marcussen w analizie zatytułowanej KB5127648 breaks 802.1X PEAP Wi-Fi authentication.
To nie jest stanowisko Microsoftu. Producent nie wymienił tej usterki ani w artykule KB, ani na żadnej z tablic kondycji wydań — potwierdziliśmy to samodzielnie na obu stronach. Autor analizy wprost zaznacza, że powiązanie przyczyny jest jego wnioskiem, nie oświadczeniem Microsoftu.
Według opisu objawy wyglądają tak: klient w ogóle nie łączy się z siecią firmową, połączenie przewodowe pokazuje stan „Connected, not authenticated” i zapętla się na blokadzie 600 sekund, a żądanie uwierzytelnienia nigdy nie dociera do serwera RADIUS lub NPS, więc w jego dziennikach nie ma po nim śladu. Zawodzi zarówno uwierzytelnianie komputera, jak i użytkownika, choć ręczne wpisanie nazwy i hasła domenowego ma podobno działać. Raporty wskazują na układy Wi-Fi Intela i Qualcomma, a sieci WPA2-Personal i WPA3-Personal — czyli zwykłe domowe Wi-Fi z hasłem — pozostają nietknięte.
W dziennikach zdarzeń mają pojawiać się wpisy WLAN-AutoConfig o identyfikatorach 12011, 12014 i 12013 z błędem 0x80070285, Wired-AutoConfig 15514 i 15506, EapHost 2088 oraz — to najciekawszy trop — zdarzenie 4025 w dzienniku Microsoft-Windows-NTLM/Operational, oznaczające zablokowaną próbę logowania jednokrotnego NTLMv1. Przed aktualizacją w tym samym miejscu widniało zdarzenie 4024, czyli wariant wyłącznie audytowy.
Dlaczego ten trop jest wiarygodny, ale wciąż niepotwierdzony
Tu domyślna hipoteza zyskuje mocne wsparcie w dokumentacji. Microsoft opublikował wcześniej harmonogram wycofywania NTLMv1, w którym stoi czarno na białym, że to właśnie aktualizacja zabezpieczeń z 13 października 2026 roku zmienia domyślne zachowanie ustawienia BlockNtlmv1SSO: gdy wartość nie istnieje w rejestrze, system przechodzi z trybu audytu (0) na tryb wymuszania (1), czyli z logowania prób na ich blokowanie. Ponieważ PEAP w połączeniu z MS-CHAPv2 opiera się na tym mechanizmie, zablokowanie żądania może wywrócić uwierzytelnianie EAP jeszcze po stronie klienta — co tłumaczyłoby, dlaczego serwer RADIUS niczego nie widzi.
Data się zgadza, zdarzenia w dzienniku się zgadzają, logika się domyka. Mimo to nadal jest to rekonstrukcja, a nie komunikat producenta, a artykuł KB nie wspomina ani o NTLM, ani o 802.1X, ani o PEAP. Jeśli zarządzasz firmową siecią, traktuj to jako hipotezę roboczą wartą zweryfikowania u siebie, a nie jako ustaloną przyczynę.
Co z tym zrobić w firmie
Rozsądna kolejność działań jest następująca. Po pierwsze, sprawdź dzienniki na jednej dotkniętej maszynie, zanim zaczniesz cokolwiek zmieniać: obecność zdarzenia NTLM 4025 potwierdzi albo wykluczy ten trop u Ciebie. Po drugie, wstrzymaj dalsze wdrażanie aktualizacji w Autopatchu, Intune albo WSUS, żeby nie powiększać skali problemu. Po trzecie, jako rozwiązanie tymczasowe można jawnie ustawić BlockNtlmv1SSO na 0, czyli wymusić tryb audytu — ale to kupowanie czasu kosztem starego, słabego protokołu, a nie naprawa. Docelowo właściwym kierunkiem jest migracja z PEAP na EAP-TLS, który opiera się na certyfikatach i nie zależy od NTLM, prowadzona równolegle z działającą starą siecią.
Czego nie robić
Najgorszą radą, jaka krąży przy każdej problematycznej paczce, jest „odinstaluj aktualizację”. KB5127648 to aktualizacja zabezpieczeń, a październikowy zestaw poprawek był rekordowo duży i zawierał luki wykorzystywane w atakach jeszcze przed premierą łatek. Usunięcie go cofa komputer do stanu podatnego na te ataki — i to nie teoretycznie, tylko realnie, bo opisy podatności są już publiczne.
Odinstalowanie bywa traktowane jako awaryjne obejście w firmach, gdzie cała załoga nie może się zalogować do sieci, i gdzie dział IT świadomie przyjmuje ryzyko na kilka dni, izolując takie maszyny. Nie jest to rutynowa metoda dla użytkownika domowego i nie powinna nią być. Jeśli Twój jedyny objaw to wyszarzony przełącznik Inteligentnego sterowania aplikacjami, odinstalowywanie paczki zabezpieczeń byłoby wymianą realnego ryzyka na odzyskanie funkcji, której i tak wcześniej nie używałeś.
Jak sprawdzić, czy Cię to dotyczy
Najpierw ustal, czy w ogóle masz tę aktualizację. Naciśnij klawisze Windows i R, wpisz winver i zatwierdź. Jeśli w okienku widnieje kompilacja 26100.9711, 26200.9711 lub 26300.9711, KB5127648 jest zainstalowana. Pełną listę zainstalowanych poprawek znajdziesz w Ustawieniach, w sekcji Windows Update, w historii aktualizacji.
Następnie otwórz aplikację Zabezpieczenia Windows i przejdź do sekcji Kontrola aplikacji i przeglądarki. Jeśli przełącznik Inteligentnego sterowania aplikacjami jest wyszarzony i nie reaguje, trafiłeś na opisaną usterkę. Jeśli funkcja po prostu działa, nic Ci nie grozi.
Problem z 802.1X rozpoznasz po tym, że dotyczy wyłącznie sieci firmowej z logowaniem kontem domenowym. Domowe Wi-Fi z hasłem działa normalnie. Jeśli nie pracujesz na komputerze firmowym w domenie, ta część Cię nie dotyczy.
Sensowna higiena po aktualizacji
Niezależnie od obu usterek warto po każdym większym Patch Tuesday zrobić kilka rzeczy. Upewnij się, że Microsoft Defender ma aktualne definicje i że żaden inny program nie wyłączył go po cichu. Dobrym uzupełnieniem jest jednorazowe skanowanie drugim narzędziem: Malwarebytes jako skaner na żądanie nie koliduje z Defenderem, a AdwCleaner działa bez instalacji i w minutę wyłapuje adware oraz porywaczy przeglądarki. Pełny przegląd tej kategorii znajdziesz w dziale antywirusy.
Skoro Inteligentne sterowanie aplikacjami u wielu osób i tak jest wyłączone, tym większe znaczenie ma to, skąd pobierasz programy. Instalatory z oficjalnych źródeł, podpisane cyfrowo i z weryfikowalną sumą kontrolną, to podstawowa ochrona niezależna od tego, czy jakakolwiek funkcja systemu akurat działa. Jeśli chcesz mieć pod ręką narzędzia do porządkowania systemu, zestaw Microsoft PowerToys zawiera między innymi moduł pokazujący, który proces blokuje plik, oraz edytor pliku hosts, co bywa przydatne przy diagnozowaniu problemów sieciowych. Jeśli natomiast zepsuta po aktualizacji łączność skłania Cię do przesiadki na przeglądarkę mniej zależną od jednego dostawcy, warto spojrzeć na Mozilla Firefox.
Podsumowanie
Z KB5127648 wiążą się dwie usterki o zupełnie różnym statusie. Zablokowanego przełącznika Inteligentnego sterowania aplikacjami Microsoft nie ukrywa — opisał go w artykule KB razem z obejściem przez rejestr i zasady grupy, choć, co nietypowe, nie dodał go do tablic kondycji wydań. Awaria uwierzytelniania 802.1X z PEAP to na razie raporty administratorów, poparte zgodnym terminem zmiany domyślnego zachowania NTLMv1, lecz bez potwierdzenia producenta.
Dla domowego użytkownika praktyczny wniosek jest krótki: aktualizację zostaw na miejscu, przełącznik sprawdź, a w rejestr nie wchodź bez potrzeby. Dla administratora: zweryfikuj dzienniki NTLM, wstrzymaj szersze wdrożenie i potraktuj to jako kolejny argument za odejściem od PEAP na rzecz uwierzytelniania certyfikatami.